
你装过的那些“地图”“食谱搜索”“快递查询”小扩展,可能不像看上去那么无害。微软披露了一个名为 SleeperWidget 的浏览器扩展活动:只有用户是点了付费广告来安装扩展时,隐藏的浏览追踪、广告弹出和联盟链接篡改才会被激活。
调查找到至少 250 个相关扩展,分布在 Microsoft Edge 加载项商店、Chrome 应用商店和 Mozilla 附加组件站。如果你的浏览器里有来路不明的小工具,建议对照微软公布的恶意扩展清单检查,并立即移除。
为什么审核发现不了
微软 Edge 扩展安全团队说明,这些扩展会根据用户“从哪里到达商店页面”表现出不同行为,审核时看不到异常。研究人员是通过比对扩展元数据、基础设施和观察到的行为,才把它们关联成同一个家族。而且大多数 SleeperWidget 扩展确实提供了宣传的功能,额外行为就更不容易被察觉。
广告如何“解锁”隐藏行为
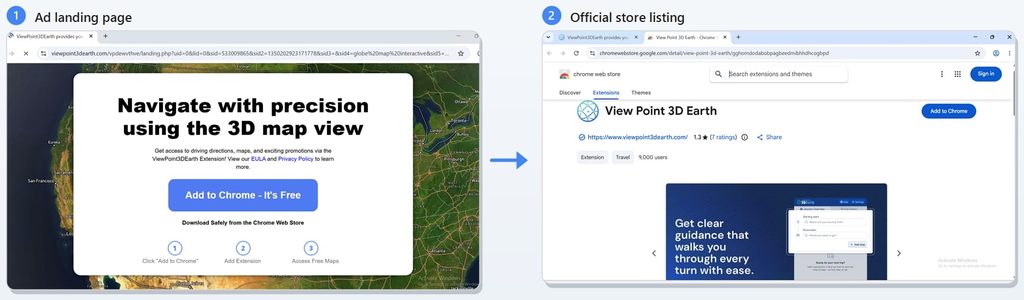
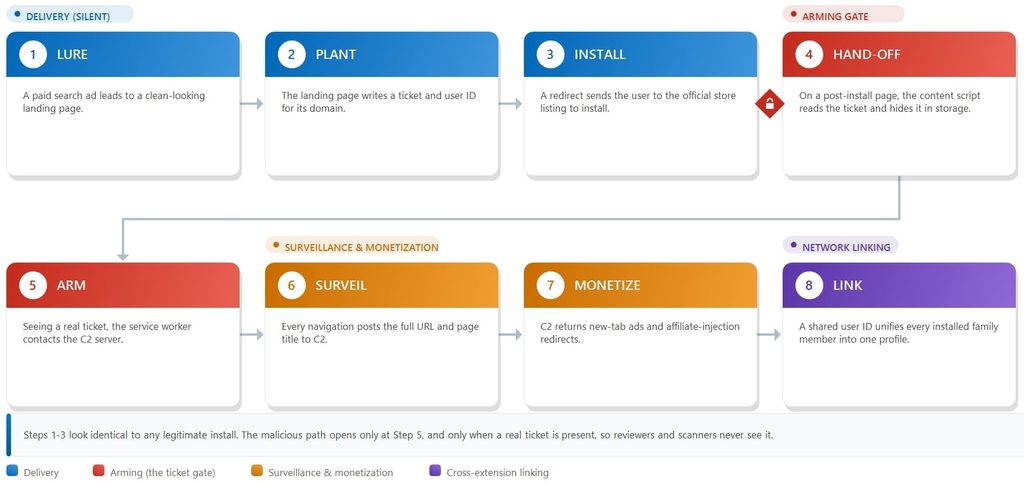
微软以其中一个扩展 View Point 3D Earth 为例,追踪了从 Bing 赞助结果、安装,到与命令控制服务器通信的完整过程,相关工具也出现在 Google 广告里。流程大致是:
- 点击广告后先进入攻击者控制的落地页,页面保存一个“激活票据”和浏览器标识,再跳转到官方商店页。
- 用户通过正常商店流程安装,没有侧载。
- 安装后扩展会打开该活动域名下的另一个页面,内容脚本读出之前存好的激活数据,复制进扩展存储。
- 有票据才能进入隐藏流程(还要看服务器端的另一项开关);直接从商店下载的用户拿不到票据,扩展只提供宣传的小组件,不联系服务器。
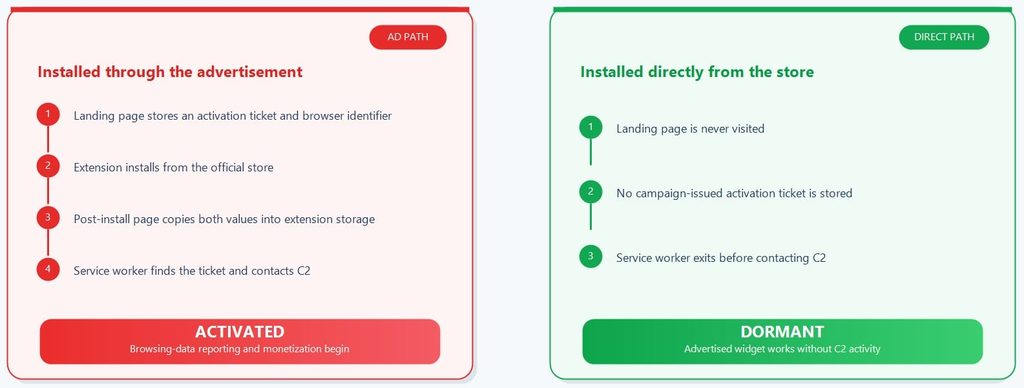
被分析的扩展使用 Manifest V3,这一规范限制远程托管的可执行代码。SleeperWidget 的办法是把可执行部分直接打包进通过审核的扩展里,激活数据则单独下发。其中 page.js 内容脚本能访问 HTTP 和 HTTPS 页面,sw.js 服务工作线程负责上报和处理服务器响应。
关了广告,追踪也没停
激活之后,扩展会上传完整的页面地址和标题(可能包含你的搜索词),还有标签页标识、焦点状态和窗口状态。服务器能返回要打开的网址,造成弹出广告标签页,以及带有运营者联盟标签的购物跳转。
微软测试时看到的是广告和联盟地址,但扩展并不校验返回的网址,同一机制理论上也能把用户导向钓鱼或恶意软件页面。更值得注意的是:把扩展里的“赞助内容”设置关掉,只会停止可见的广告注入,浏览监控仍在运行,每次跳转页面依然会上传地址和标题。
此外,家族成员共享一个持久的用户标识。微软确认 View Point 3D Earth 和 Free Digital Books Online 尽管使用不同的活动域名,保存的却是同一个标识,因此跨扩展的活动可以被关联;只删掉一个扩展,其他已安装成员里的标识仍然保留。
处置进展与你该做的事
微软自 2026 年 4 月起开始处置,删除已识别的 Edge 商店条目,并随着新成员出现持续撤销;也向 Google 和 Mozilla 共享了威胁指标,但报告没有确认这两家商店是否有同等的下架。Edge 的防护已把超过一百万个相关客户端标识置于恶意软件拦截状态。
- 打开扩展管理页,把所有不认识、不常用的扩展删掉,而不只是停用。
- 少装“小工具型”扩展,尤其是通过广告找到的。
- 多个扩展共享标识,所以同一类来路的扩展建议一起清理。
常见问题(FAQ)
我从商店直接搜索安装的会中招吗?按微软的描述,没有广告带来的激活票据时,扩展只表现为正常小组件。
关闭“赞助内容”开关够了吗?不够,它只停广告,页面地址和标题仍会上传。
资料来源:微软 Edge 扩展安全团队的 SleeperWidget 调查报告及相关报道,信息整理于 2026 年 10 月 27 日。