
通过 Tor 用 SSH 登录服务器时,如果突然弹出“服务器身份已变更”的警告,别点“继续”。Tor 项目刚刚清除了数百个被入侵的中继,攻击者正是用它们把 SSH 连接重定向到拦截服务器、偷密码,还试图往目标系统里装 Ebury Linux 后门。
研究员 Kaba 在 10 月 20 日披露了这次调查,涉及 333 个出口中继。事情的起点是 10 月 2 日,他通过 Tor 发起的一次 SSH 连接触发了主机密钥变更警告。
先用大白话交代背景:Tor 通过志愿者运营的中继转发流量来隐藏你的 IP,其中“出口中继”负责连到公网上的目标。到了这一步,能不能保证安全就靠应用层自身的加密和服务器身份验证,SSH 的主机密钥校验就是这道防线。
数百个出口中继转发 SSH 流量
Kaba 用 exitmap 测试了约 3000 个出口,在可控的目标上同时检查客户端收到的 SSH 主机密钥和连接来源地址。大约十几个出口给出了错误的密钥,另有 300 多个把连接转发到了同一套拦截基础设施。他共识别出 12 台拦截服务器,当晚就通知了 Tor 的网络健康团队。
按 Kaba 的说法,如果用户接受了被替换的主机密钥并用密码登录,凭据就会暴露给攻击者。拦截系统随后能把命令转发给真实服务器,同时另开一条连接尝试安装 Ebury。
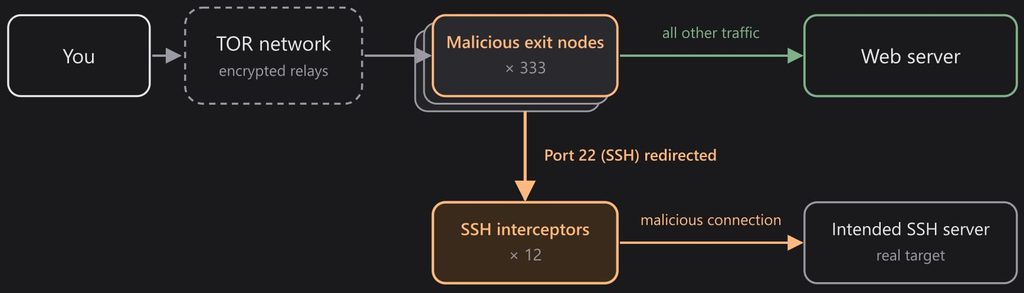
蜜罐显示攻击者使用了 Python 的 Paramiko SSH 库,安装流程会先检查权限,再通过 sudo 执行一段 base64 编码的 Perl 载荷;能否安装成功取决于拿到的权限。
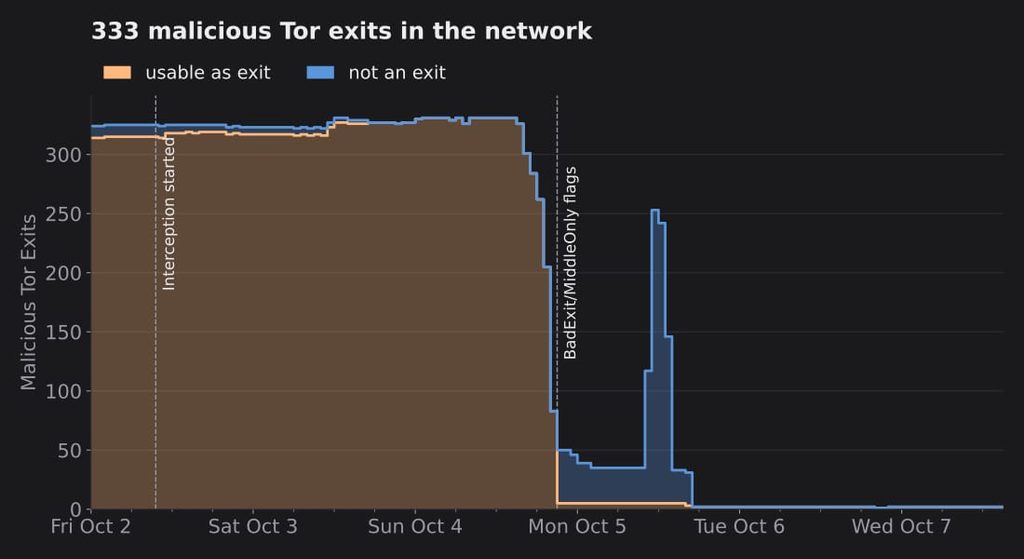
Tor 项目 10 月 5 日的公告确认,被黑的 Linux 主机在拦截 SSH 流量,攻击者还改了配置,把部分非出口中继变成了出口。Tor 在 1AEO 的另一项分析发现,有 377 个中继(分布在 147 个 IP、59 个运营者联系身份下)发布了两种可疑的出口策略。要注意,这个数字是按策略匹配统计的,并不等于独立确认的感染数。
| 指标 | 数据 |
|---|---|
| Kaba 报告的涉事出口中继 | 333 个 |
| 发布可疑出口策略的中继 | 377 个(147 个 IP、59 个联系身份) |
| 由非出口变为出口 | 24 个 |
| 峰值占可用出口共识权重 | 约 7.46%(权重指标,不是被拦截连接数) |
| 清除时间 | 10 月 5 日 17:00 UTC 起,共识中不再有发布这两种策略的中继(分析覆盖到 10 月 9 日的数据) |
不少受影响的中继允许 SSH 和 POP3/IMAP 端口,同时屏蔽专用的 TLS 邮件端口。但这并不会强迫加密邮件退化成明文:Tor 会选择允许目标端口的出口,POP3/IMAP 连接也可以升级为 TLS。
Ebury 感染与未解之谜
Quetzalcoatl 的运营者 Zimmer 调查后,在两台服务器上确认了 Ebury 1.8.3。攻击者在 8 月 28 日登录了管理主机,用的是一个重复用于 sudo 和加密备份、并以明文脚本保存的密码。植入物利用一个无主的 libkeyutils 库和被重定向的符号链接,让打包的二进制文件依然能通过完整性检查。
更大范围的运营者是怎么被入侵的,目前还没有结论,“托管服务商被攻破”只是未经证实的猜测。
普通用户和中继运营者该怎么做
- 遇到 SSH 主机密钥突然变更,先通过独立渠道核对指纹,别直接接受。
- 改用密钥登录,不再用密码。
- 中继运营者要检查已发布的出口策略和 22 端口的重定向规则。
- Tor 建议:发现被入侵的主机要下线、保留证据、重建系统、更换中继身份,并轮换服务器上保存的所有凭据。
常见问题(FAQ)
我用 Tor 浏览网页也受影响吗?这次披露的重点是 SSH 连接被拦截;浏览网页时 HTTPS 的证书校验同样重要,遇到证书警告请不要忽略。
现在这些中继还在吗?据分析,10 月 5 日 17:00 UTC 之后共识中已没有发布这两种可疑策略的中继。
资料来源:研究员 Kaba 的调查披露(2026 年 10 月 20 日)、Tor 项目 10 月 5 日公告及相关分析,信息整理于 2026 年 10 月 27 日。