
家里的安卓电视盒,可能在你不知情时被人当成“代理出口”卖钱。谷歌近日联合多家机构,瓦解了一个名为 XCPE 的僵尸网络,涉及超过 130 万台设备,其中以安卓电视盒为主。
先说结论:如果你用的是来路不明、没有通过谷歌认证的低价电视盒,建议先断网自查;确认可疑的设备,最稳妥的做法是停用并更换。下面把事件经过、原理和自查办法讲清楚。本文根据 CyberInsider 的报道整理,细节以谷歌及相关机构披露为准。
事件概述:谁干的,谁被处罚
据报道,谷歌指控设备制造商 Videostrong 在设备中故意预装后门,借此从恶意软件分发、广告欺诈和住宅代理服务中牟利。谷歌已与该公司终止合作,并禁止它及其未来的子公司、关联方生产获得认证的安卓设备,也不得向其他获认证厂商提供软件。
参与调查的机构包括日本国家警察厅、Lumen、HUMAN Security、Plume、Synthient 和 TrendAI。谷歌还对控制 XCPE 以及十几个通过它传播的恶意软件家族的基础设施采取了法律行动。
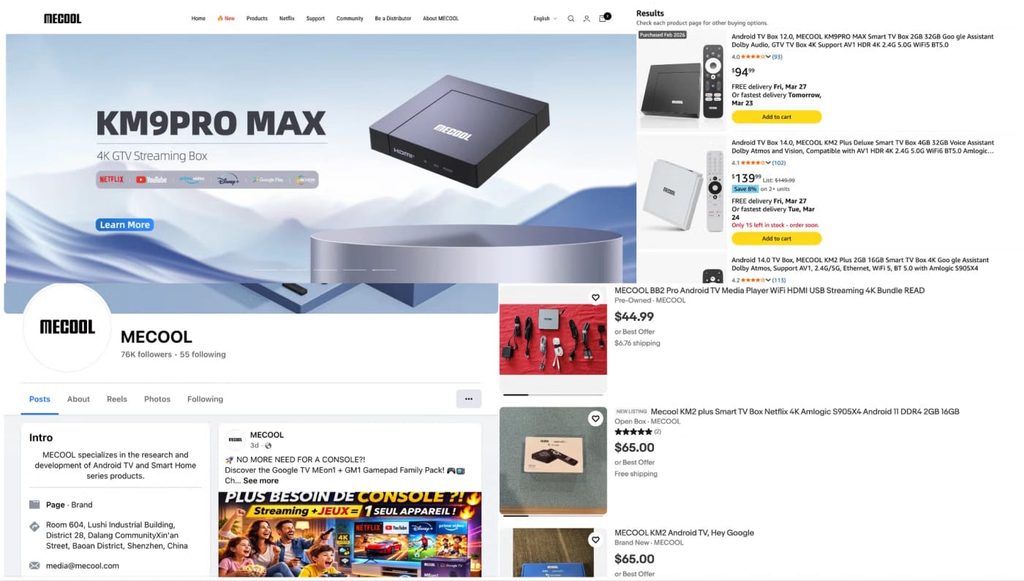
Videostrong 既做自有安卓硬件,也为其他品牌代工。Synthient 的调查把这次行动与 MECOOL 品牌产品和 YOKATV 商店联系在一起,给出了一条面向消费者的线索。需要强调:这些关联来自调查机构的归因,不等于所有该品牌设备都已被感染。
后门是怎么藏进固件的
谷歌发现,这些恶意软件在多个机型和品牌中潜伏了好几年。虽然受害设备大多是电视盒,研究人员也在远程医疗设备、卡拉 OK 机和数字标牌中发现了被入侵的设备。
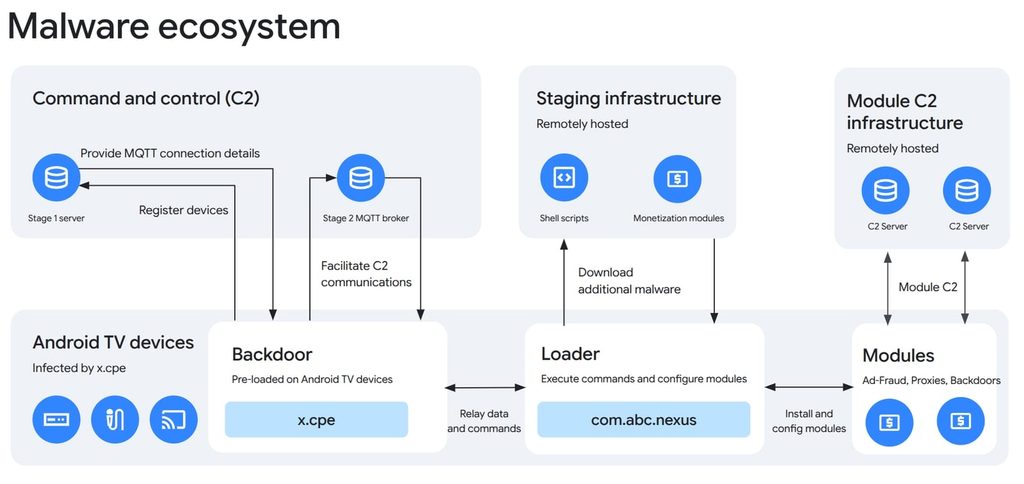
主要后门名叫 x.cpe(或 com.oemservice),以安卓系统权限运行。固件里有个组件,会在重启后把被卸载的安装包重新装回来,所以普通卸载没有用。
联系上控制服务器后,它会通过 MQTT(一种轻量级消息协议)保持长连接,接收指令和配置更新。它能静默安装应用、执行命令行、截屏、注入按键、做网络探测。谷歌还观察到运营者窃取账号和设备信息、收集系统日志、建立反向 shell。
这个后门还能关闭 Google Play Protect 的应用验证。谷歌表示,Videostrong 使用代码混淆,并把恶意代码推迟到首次开机后才加载,以躲过认证检查,谷歌因此调整了审核流程。
怎么靠“买设备”变成长期收入:住宅代理
XCPE 会分发“联盟模块”,把设备变成住宅代理出口、制造虚假广告流量,或者继续安装其他后门。
说白了,住宅代理就是让别人的流量借你家的网络出去。这次的设备是在机主不知情、没同意的情况下被拉进去的,别人的恶意行为可能看起来像是从你家宽带发出的。
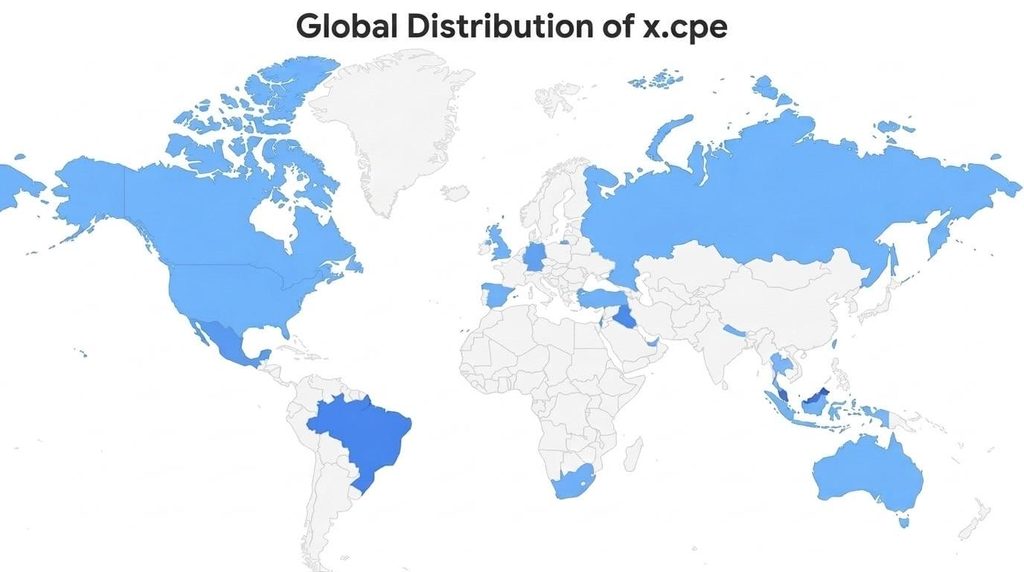
谷歌识别出的相关模块涉及 Linkfog、AppSalt/Honeygain、NetNut 和 Traffmonetizer 等服务,部分设备同时跑了多达三个住宅代理 SDK。Synthient 分析了一台 MECOOL KM9PRO Max,并通过基础设施关联、签名邮箱和一份由 Videostrong 研发总监签署的文件来支持归因。它估计约有 50 万台受感染设备在线,马来西亚、墨西哥和巴西较集中。
谷歌评估,切断联盟基础设施后,还会断开另外至少 1000 万台通过 XCPE 以外渠道感染的设备的访问。但这只代表控制通道被切断,不等于这些设备已经清理干净。
普通用户怎么自查和处理
| 情况 | 建议 |
|---|---|
| 设备是 MECOOL 等低价电视盒,来源不明 | 先断网,别再登录任何账号 |
| 设备带谷歌认证(Play Protect 认证) | 在设置里确认 Play Protect 保持开启 |
| 发现陌生应用、网络异常占用 | 停用设备;Synthient 建议直接淘汰,因为可能残留其他恶意软件 |
| 已在设备上登录过账号 | 用其他设备改密码并开启多重验证 |
- 先把疑似设备从路由器上断开,或在路由器里把它拉黑。
- 检查路由器的设备列表和流量统计,看有没有设备在夜里持续上传下载。
- 在其他设备上更换这台电视盒上登录过的账号密码,并开启多重验证,可以参考密码安全别踩坑:这 6 个常见错误。
- 确认是被感染的设备,建议停用更换。选购时尽量买正规渠道、通过谷歌认证的产品,并保持内置安全保护开启。
顺带一提,如果你在这类设备上装过代理或机场客户端,订阅链接和账号信息都可能暴露。订阅链接要当密码保管,更多说明见免费机场节点能用吗?5个风险与自查办法。
常见问题(FAQ)
我的电视盒是 MECOOL,一定被感染了吗?
不一定。报道里是调查机构把这次行动与该品牌产品关联起来,具体哪些型号、哪些批次受影响,需要以谷歌和 Synthient 的后续披露为准。保险起见可以先做上面的自查。
卸载可疑应用后就安全了吗?
不一定。这个后门有固件组件,会在重启后自动把应用装回来,普通卸载无效。
谷歌端掉了控制服务器,设备就干净了吗?
不是。控制通道被切断,不代表设备里的恶意程序已被清除,可能还有别的恶意软件残留,所以才建议淘汰受感染设备。
怎么避免买到这类设备?
尽量选择有谷歌认证、来源正规的品牌,别为了便宜买来路不明的盒子;买回来先断开账号登录,观察网络流量是否异常。
总结
这起事件说明,硬件出厂时就可能带着后门,而且用户几乎察觉不到。低价电视盒、投影仪这类联网设备,买之前看认证和来源,买之后留意网络异常。本文只做安全科普,不构成法律意见。
参考来源:CyberInsider:Google dismantles XCPE Android botnet(原文报道,本文为中文改写整理)。