
在 Firefox 里装加密钱包扩展的人要留意了:安全公司 Socket 披露,三款分别冒充 Phantom、Jupiter 和 Bitget 钱包的恶意 Firefox 扩展,会偷走你的助记词(恢复短语)和私钥,其中一款还会从攻击者的服务器下载额外的恶意代码。简单讲,你以为在导入自己的钱包,其实是把钥匙递给了骗子。
Socket 威胁研究团队称,调查期间这三款扩展都能在 Mozilla 的 Firefox 附加组件商店里下载到,目前均已下架。
假扩展是怎么伪装的
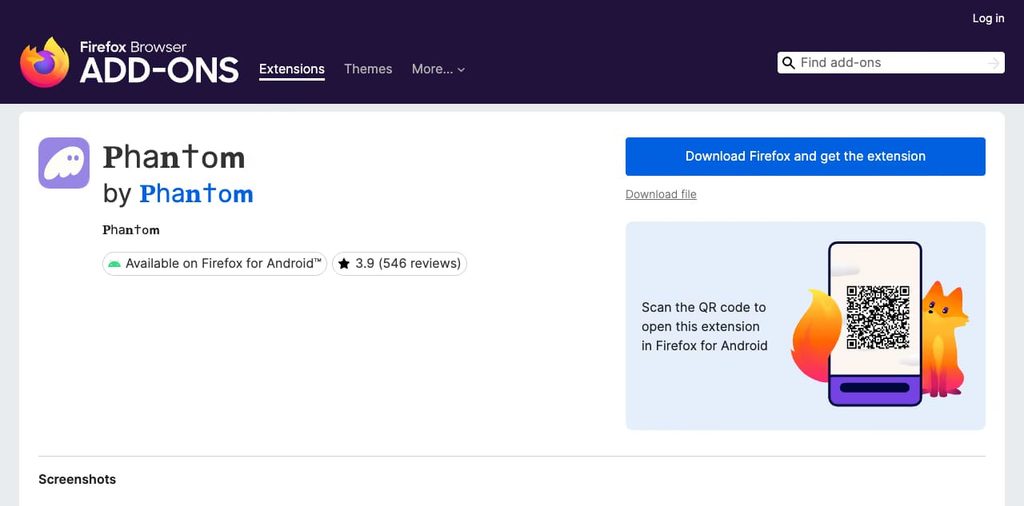
这些恶意条目用了外观相似的 Unicode 字符、照搬的品牌素材,还分别使用不同的开发者账号,看起来很像正版。冒充 Phantom 的那个直接用了钱包的”小幽灵”图标,还自称是官方的 Firefox 更新;冒充 Bitget 的则顶着钱包品牌,内部名称却叫”TabFlow Pro”。
攻击者挑这几个名字是有原因的:Phantom、Jupiter、Bitget 都是加密货币钱包和交易领域的知名品牌。Socket 提到,正版 Phantom 扩展在 Chrome 应用店有约 500 万用户,在 Firefox 上每天约有 8.3 万活跃用户,品牌认知度高,用户容易放松警惕。
它们如何跨页面偷走密钥
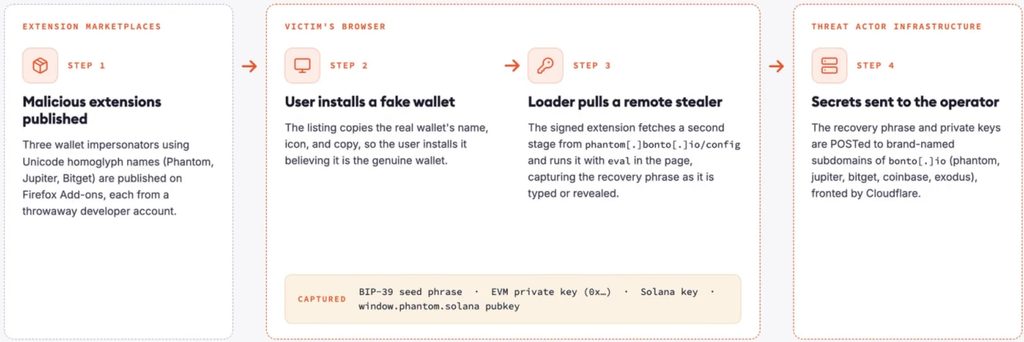
三个已签名的扩展包里都带着能正常工作的窃取程序,也就是说,提交给 Mozilla 审核的版本里就已经有恶意代码。
- Phantom 假货:弹窗和引导页里带有 analytics.js 窃取脚本,后台的 serviceWorker.js 还会向攻击者域名拉取配置,解码后注入浏览器页面执行。下载来的代码会收集输入框内容、监听粘贴事件,并在页面文字里搜索带编号的助记词;它能识别常见长度的助记词,以及以太坊和 Solana 的私钥格式,还能拦截 Phantom 钱包连接来获取公开地址。
- Jupiter 假货:被木马化的后台脚本会在导入钱包时窃取助记词和私钥,另有钩子从页面输入框和剪贴板里抓取机密信息。
- Bitget 假货:会扫描页面内容和扩展消息,拦截解密后的钱包种子,并把用户引导到它自己的本地导入界面。
被盗数据会发往 bonto[.]io 下按品牌区分的子域名。Socket 还发现了 Coinbase 和 Exodus 主题的同类主机,响应一致,但没有找到对应的 Firefox 上架条目。
为”审核后翻转”准备的代码
Phantom 假货的包里还罕见地带着 server.js,也就是运营者的后端代码:能记录被盗机密、转发到 Telegram,并自动把资产转到硬编码的地址,覆盖九条加密货币网络。
另有一个 server-review.js,在 Mozilla 审核时返回一份”无害”的配置。代码注释写明,过审之后切换到真实后端,这样运营者无需再提交新版本,就能远程启用或更换恶意载荷。不过 Socket 强调,这只是额外手段,扩展里本来就已经内置了窃取程序。
普通用户该怎么防
- 钱包扩展只通过钱包官网给出的链接安装,别在商店里直接搜名字就装。
- 安装前看开发者信息、用户数和评价,名字里夹着奇怪字符的要当心。
- 如果你已经在这些扩展里输入过助记词或私钥,请把该钱包视为已泄露:在干净的设备上新建钱包,把剩余资产尽快转过去。
- 大额资产建议使用硬件钱包,并尽量少用浏览器扩展保存大额密钥。
常见问题
扩展已经下架,我还用得着担心吗?下架只能阻止新用户安装,已经装上的扩展不一定会自动消失。请到浏览器的扩展管理页检查并删除可疑项。
只是装了、没输入助记词,安全吗?如果没有输入过任何助记词、私钥,也没有连接过钱包,风险相对小,但仍建议卸载并检查设备。
本文根据 Socket 公开的研究报告整理,不构成投资或法律建议。