
你装过的那个“PDF 工具”或“说明书查找器”,可能正在悄悄替你改搜索引擎。安全公司 Socket 披露,319 个 Chrome 扩展累计约 1340 万用户,会把你的搜索请求先转发到运营者控制的服务器,再导向 Yahoo 或 Bing,借此赚取广告分成。
结论先放前面:这类扩展不一定“偷密码”,但你搜的每个词都会经过它们的服务器。建议现在就检查浏览器已装扩展,并确认默认搜索引擎没有被改成陌生地址。
它们是怎么赚钱的
Socket 通过扩展页面、落地页、隐私政策和广告记录,并结合 Censys、urlscan、DecryptAds 的数据追踪这批操作。这些扩展被包装成 PDF 工具、说明书查找、安全工具或 AI 搜索产品。
它们利用的是 Yahoo 和微软的搜索联盟计划:谁能带来搜索流量,谁就能分到广告收入。被转发的查询里会带上追踪参数,用来标识应该给哪个合作方结算。
几乎没有代码也能劫持搜索
有些扩展几乎不需要功能。例如 Safe Game Search 只有一个 manifest 文件和三个图标,没有后台脚本、内容脚本、工具栏界面,也不申请任何权限。
它靠的是 Chrome 自带的“搜索提供商覆盖”功能,把运营者控制的地址设成默认搜索入口。安装时虽然会弹出更改搜索提供商的提示,但 Socket 指出,这个提示并没有讲清楚你的搜索最终会发往哪里。
这样一来,搜索会先到中间服务器,再带着推荐标识转给 Yahoo 或 Bing。中间方能看到经过的查询词,即使扩展没有“偷数据”常见的权限,也存在隐私暴露。Socket 提醒,运营者还可能把查询与标识符或 IP 地址关联,并有可能把数据变现。
另外,服务器能决定每次搜索去哪,所以不用更新扩展就能随时改变目的地。
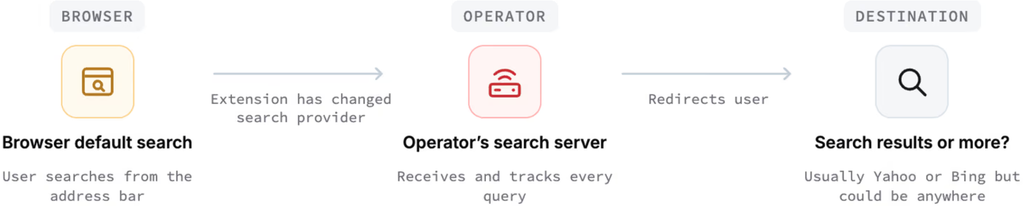
在对拥有 5 万用户的 Predator Search 的测试中,6 次相同的搜索出现了 4 种不同的路由结果:直接到 Yahoo、另一个落地页、更长的跳转链最终到 Yahoo,以及一个 Cloudflare 错误页。Socket 也提到,未来目的地理论上可能变成钓鱼页或恶意下载。
隐藏上架 + 广告推广:用户是怎么装上的
大部分扩展在 Chrome 应用商店是“未列出”状态:只有拿到直达链接才能装,商店搜索里找不到。运营者靠广告引流,包括弹窗和后台弹窗,把访客带到带有安装按钮的品牌页,这也解释了为什么商店里几乎没存在感的扩展能积累大量用户。
| 归因 | 数量与用户 |
|---|---|
| Intango LTD | 111 个扩展,约 220 万用户 |
| 未具名运营者的一组 | 37 个扩展,共用 Bing 合作方标签;其中 15 个看似独立的发布者在 2026 年 6 月的同一个四天内更新 |
自查与清理步骤
- 在 Chrome 地址栏输入 chrome://extensions,逐个看已装扩展,不认识或用不上的直接移除。
- 重点怀疑“只做一件小事、却不需要权限”的搜索类、查找类小工具。
- 进入设置里的“搜索引擎”,确认默认搜索引擎是你自己选的,而不是陌生网址。
- 安装时看到“更改搜索提供商”的提示,而这个工具和搜索毫无关系,就别装。
- 完整的恶意扩展名单,请查看 Socket 的原始报告。
这件事也说明:光看权限请求,判断不出一个扩展对隐私的影响。同类风险还有微软披露的 SleeperWidget 扩展,以及冒充钱包的 Firefox 假扩展,都值得对照检查。
常见问题(FAQ)
没申请权限的扩展也会泄露我的搜索吗?
会有可能。搜索提供商覆盖不需要额外权限,但一旦默认搜索被改到别人的服务器,查询词就会经过对方。
删掉扩展后搜索还是不对怎么办?
到浏览器设置里手动把默认搜索引擎改回你信任的那个,再检查有没有残留的陌生搜索项。
应用商店搜不到的扩展就不安全吗?
“未列出”本身不等于恶意,但这次大多数问题扩展都是这样传播的。来路不明的直达安装链接要格外谨慎。
小结
这批扩展靠“改搜索”赚钱,不一定偷账号,却把你的搜索记录送了出去。花两分钟检查扩展和默认搜索引擎,是最划算的防护。
参考来源:CyberInsider 报道及 Socket 研究报告(2026 年 10 月)。本文仅作安全资讯整理,不构成专业安全建议。